Tujuan
-
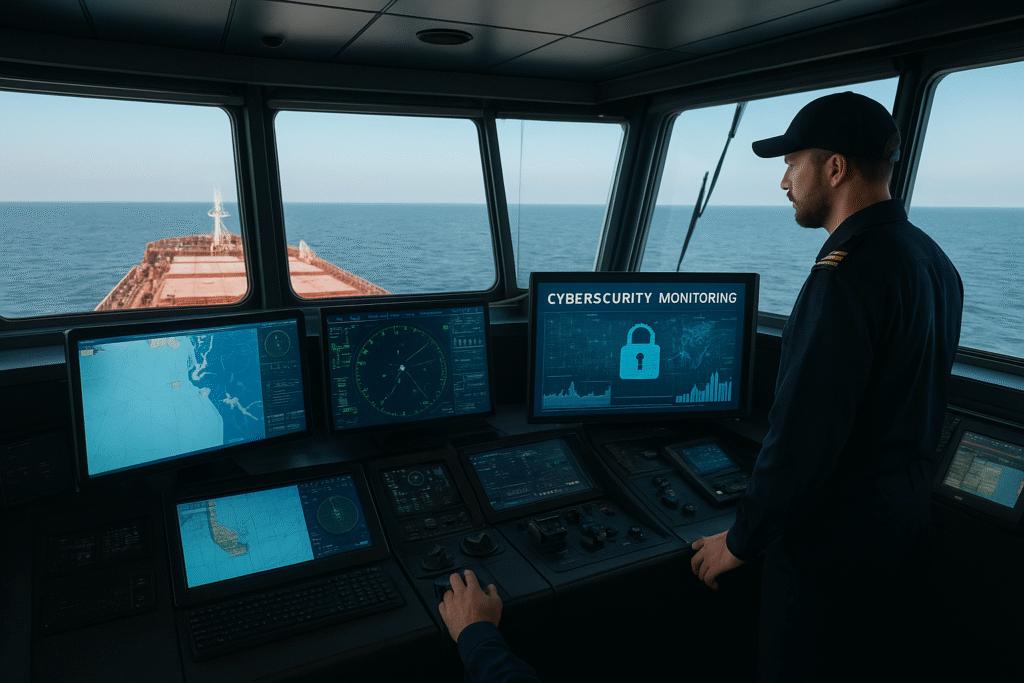
Menjelaskan konsep dasar dan tren ancaman siber pada industri maritim.
-
Mengidentifikasi kelemahan (vulnerabilities) pada sistem navigasi kapal dan infrastruktur pelabuhan.
-
Menganalisis taktik dan teknik yang digunakan hacker dalam menyerang sektor maritim.
-
Melakukan penilaian risiko siber pada operasi kapal dan pelabuhan.
-
Menerapkan strategi pertahanan berlapis (defense in depth) sesuai karakteristik operasi maritim.
-
Mengintegrasikan standar internasional seperti IMO MSC.428(98), ISM Code, ISPS Code, dan BIMCO Guidelines dalam pengelolaan risiko siber.
-
Menyusun rencana respons insiden siber (Cyber Incident Response Plan) untuk kapal dan pelabuhan.
-
Membentuk budaya keamanan siber yang kuat melalui peningkatan kesadaran dan perilaku aman awak kapal dan pekerja pelabuhan.
Target Peserta
-
DP (Designated Person Ashore – ISM)
-
CSO / SSO (Company Security Officer / Ship Security Officer)
-
Master, Chief Officer, ETO, dan perwira navigasi
-
Port Security Officer (PSO)
-
IT/OT Cyber Security Specialist
-
Terminal Operations Manager
-
VTS Operator
-
Marine Superintendent
-
Fleet Manager
-
Logistics and Supply Chain Manager
-
Cyber Security Analyst
-
Risk Management Officer
-
Incident Response Team
-
KSOP
-
Syahbandar
-
Operator VTS
-
Instansi keamanan pelabuhan
Silabus
Module 1 – Introduction to Maritime Cyber Security-
Pengenalan keamanan siber maritim
-
Evolusi ancaman siber pada industri maritim
-
Perbedaan keamanan IT dan OT dalam konteks kapal dan pelabuhan
-
Dampak serangan siber terhadap keselamatan dan operasional maritim
-
Studi kasus global
-
Jenis serangan terhadap kapal: AIS spoofing, GPS jamming, ECDIS manipulation
-
Serangan terhadap pelabuhan: ransomware, ICS/OT attack, malware
-
Modus serangan: phishing, credential theft, social engineering
-
Pemaparan kasus nyata: Maersk (NotPetya), serangan pada pelabuhan Iran
-
Demonstrasi manipulasi data AIS
-
Kerentanan sistem navigasi: AIS, RADAR, GPS, ECDIS
-
Kerentanan pada mesin dan sistem kontrol kapal
-
Kerentanan pada infrastruktur pelabuhan: SCADA, VTMS, gate automation
-
Risiko dari pihak ketiga dan rantai pasok
-
Praktik penetrasi umum terhadap perangkat maritim
-
IMO MSC.428(98): Cyber Risk Management dalam SMS
-
ISM Code dan ISPS Code
-
BIMCO Guidelines
-
Standar klasifikasi: DNV, ABS, Lloyd’s Register
-
Checklist kepatuhan standar maritim internasional
-
Identifikasi aset siber maritim
-
Teknik penilaian risiko pada kapal dan pelabuhan
-
Menyusun risk matrix khusus operasi maritim
-
Simulasi penilaian risiko: skenario GPS manipulation
-
Prioritas mitigasi berdasarkan criticality
-
Reconnaissance pada kapal dan pelabuhan
-
Eksploitasi kerentanan navigational systems
-
Ransomware pada terminal dan shipping company
-
Man-in-the-middle pada komunikasi satcom
-
Insider threat pada awak kapal dan contractor
-
Penggunaan MITRE ATT&CK framework untuk sektor maritim
-
Defense in Depth untuk kapal dan pelabuhan
-
Segmentasi jaringan IT dan OT
-
Hardening dan proteksi perangkat navigasi
-
Keamanan satcom dan remote access
-
Endpoint security untuk peralatan kapal
-
Simulasi desain arsitektur pertahanan siber
-
Penyusunan Cyber Incident Response Plan (CIRP)
-
Penanganan insiden pada kapal yang sedang berlayar
-
Tata cara pelaporan insiden kepada otoritas maritim
-
Business continuity dan pemulihan pascaserangan
-
Table-top exercise: serangan siber terhadap kapal
-
Perilaku aman awak kapal dan pekerja pelabuhan
-
Pelatihan social engineering awareness
-
Pengaturan penggunaan perangkat pribadi di kapal
-
Prosedur keamanan akses data dan perangkat
-
Simulasi deteksi phishing
-
Penyusunan roadmap implementasi keamanan siber
-
Kebijakan internal dan SOP maritim
-
Integrasi cyber risk dengan ISM dan ISPS
-
Monitoring, audit, dan peningkatan berkelanjutan
-
Penyusunan rencana aksi untuk organisasi peserta
Fasilitas
- Modul pelatihan dan seminar KIT
- Makan siang dan rehat kopi.